« Tu parles bien anglais pour une personne noire. »
« Pourquoi les assiettes ne sont-elles pas lavées alors qu’il y a une femme dans cette maison ? »
« Je peux toucher tes cheveux ? »
Voici quelques microagressions courantes que vous avez peut-être déjà entendues, surtout si vous êtes une femme noire.
Les microagressions peuvent être projetées sur les personnes noires parce qu’on attend d’elles qu’elles parlent un anglais parfait alors que ce n’est même pas leur langue. Ou parce que leurs cheveux naturels semblent exotiques à quelqu’un d’une autre culture. Ou encore à cause de stéréotypes sexistes, comme l’idée que les femmes africaines ont forcément leur place dans la cuisine.
Que sont les microagressions ?
Les microagressions sont des commentaires ou des actions qui révèlent des préjugés à l’égard de personnes marginalisées ou d’un groupe de personnes opprimées. Elles peuvent être micro (mineures ou quotidiennes) et se manifester inconsciemment ou sans intention malveillante. Mais même ainsi, les microagressions sont blessantes et dévalorisantes pour les personnes qui en sont victimes.
Qu’est-ce que le validisme ou capacitisme ?
Alors, que sont les microagressions validistes ? Le validisme est une vision du monde dans laquelle la capacité et le fait d’être valide sont privilégiés par rapport au handicap.
Dire à une personne en fauteuil roulant : « Ah, tu pars en balade ? ». Ou lui parler lentement comme si elle ne pouvait pas comprendre ce que vous dites. Ou posséder un bureau non accessible en fauteuil roulant. Tout cela peut être considéré comme des microagressions capacitistes. Utiliser des termes liés au handicap hors contexte est capacitiste : « Vous devez être aveugle ». « Tu dois être aveugle », même si c’est adressé à une personne voyante. C’est un manque de sensibilité envers les personnes qui pourraient réellement avoir une déficience visuelle.
Les microagressions discriminatoires sont le fait de personnes valides qui ne comprennent pas la réalité de la vie avec un handicap. Parfois, elles ne veulent pas faire de mal ou pensent aider, par exemple en faisant pour les personnes en situation de handicap des choses que celles-ci peuvent en réalité faire elles-mêmes.
Mais ces gestes, même involontaires, créent un rapport de pouvoir inégal. Ils font sentir aux personnes en situation de handicap qu’elles sont inférieures, incapables ou moins intelligentes.
Les femmes noires handicapées
En tant que chercheuse spécialisée dans l’éducation inclusive et le handicap dans l’enseignement supérieur, mes recherches portent souvent sur le handicap et le genre. J’ai récemment publié un article qui passe en revue les études sur les microagressions capacitistes projetées sur les femmes noires handicapées en Afrique australe.
Cet article analyse l’impact de ces microagressions sur les femmes au Zimbabwe, en Afrique du Sud et en Eswatini. Ces trois pays partagent des valeurs culturelles, une identité et des croyances similaires en matière de genre, de race et de handicap. Et c’est dans l’intersection de ces trois dimensions que se situent les enjeux.
Dans ces cultures, les femmes sont en général respectées. Elles sont parfois appelées izimbokodo (« pierres à moudre »). On considère volontiers qu’« un foyer ne peut pas exister sans femme ». En Afrique du Sud, les droits humains ont aussi progressé au fil du temps. Pourtant, les microagressions validistes restent fréquentes. Elles touchent les femmes, et encore davantage les femmes noires en situation de handicap.
Cela a un effet négatif sur elles, en particulier lorsqu’il s’agit de faire des choix de vie individuels, de se marier et d’avoir des enfants, tout comme c’est le cas pour les femmes non handicapées.
Par exemple, dans certaines régions d’Afrique du Sud, lorsque des femmes handicapées apparaissent enceintes en public, beaucoup de gens supposent qu’elles ont été violées. Ils ne supposent pas qu’une femme handicapée ait pu avoir une vie sexuelle et elle est humiliée et traitée comme une personne inhabituelle. Il lui est alors encore plus difficile de bénéficier d’une égalité en matière de soins de santé et de statut social.
Pour les femmes africaines noires handicapées, l’impact des microagressions capacitistes est pire, car elles sont confrontées à une lutte intersectionnelle : elles subissent plusieurs formes de discrimination. Elles sont confrontées au racisme, au sexisme et au capacitisme, souvent simultanément.
Pourquoi l’ubuntu est-il important ?
La question que je pose dans mon étude est de savoir ce qui pourrait aider les femmes noires handicapées à se donner les moyens de déconstruire les microagressions capacitistes. La réponse se trouve dans le passé. Je soutiens que l’ubuntu est une arme précieuse contre cette forme de discrimination.
L’ubuntu est une philosophie africaine commune à la région, qui est comprise de différentes manières par différentes personnes. Mais elle peut être expliquée au mieux par le dicton isiZulu « umuntu ngumuntu ngabantu » (Nous sommes grâce à eux). Cela signifie qu’une personne n’existe que par les autres.
Dans une vision du monde fondée sur l’entraide et la coopération, chaque être humain au sein d’une communauté a de la valeur, indépendamment de son sexe, de sa race ou de ses capacités. L’ubuntu aide les gens à comprendre qu’ils dépendent les uns des autres. Ils ont besoin les uns des autres malgré leurs différences.
Dans de nombreuses sociétés africaines précoloniales, le handicap était considéré de manière positive. Un autre proverbe isiZulu dit : « Akusilima sindlebende kwaso ». Cela signifie que les personnes en situation de handicap sont acceptées et aimées dans leurs foyers.
Cependant, le colonialisme a changé tout cela. Les Africains ont été réduits à l’état de travailleurs pour les maîtres européens. Le colonialisme a normalisé les travailleurs valides et considéré les personnes handicapées comme inférieures. Cette idée a été renforcée par la morale coloniale, qui a façonné la pensée sociale dans la région.
Cette vision perdure encore aujourd’hui dans de nombreuses sociétés africaines modernes, comme l’ont montré les recherches. Les femmes noires en situation de handicap y sont souvent vues comme impuissantes. Cela fait d’elles des cibles faciles pour les microagressions validistes.
Un système de pensée comme l’ubuntu offrirait à ces femmes la possibilité de retrouver dignité et autonomie. Il leur donnerait les moyens de résister aux effets destructeurs des microagressions qu’elles subissent au quotidien.
Sibonokuhle Ndlovu bénéficie d’un financement du Conseil de recherche universitaire de l’Université de Johannesburg.
Jean-Yves Marion est l’un des meilleurs connaisseurs des rançongiciels.Fourni par l’auteur
Vous avez peut-être déjà été victime d’un virus informatique. Le terme date de 1984 et on le doit à Fred Cohen, un chercheur américain. Pourtant, la notion de virus est intrinsèquement liée à celle même de l’informatique, dès ses origines, avec les travaux d’Alan Turing dans les années 1930 et, par la suite, avec les programmes autoréplicants. Aujourd’hui, ce terme n’est plus vraiment utilisé, on parlera plutôt de logiciels malveillants. Jean-Yves Marion est responsable du projet DefMal du programme de recherche PEPR France 2030 Cybersécurité qui porte sur la lutte contre ce qu’on appelle aussi les « malwares ».
Il répond aux questions de Benoît Tonson, chef de rubrique Sciences et technologies à « The Conversation France », pour nous faire pénétrer les secrets des cybercriminels et comprendre comment ils arrivent à pénétrer des systèmes informatiques et à escroquer leurs victimes.
The Conversation : Comment vous êtes-vous intéressé au monde des logiciels malveillants ?
Jean-Yves Marion : J’ai fait une thèse à l’Université Paris 7 en 1992 (aujourd’hui, Paris Cité) sur un sujet d’informatique fondamental de logique et de complexité algorithmique. C’était assez éloigné de la cybersécurité, ce qui m’intéressait quand j’étais jeune, c’était de comprendre les limites de ce qui est calculable par ordinateur quand les ressources sont bornées.
Plus tard, on pourrait dire que j’ai fait une « crise de la quarantaine » mais version chercheur. J’ai eu envie de changement et de sujets plus appliqués, plus en prise avec les enjeux de société. J’avais besoin de sortir de la théorie pure. J’ai passé ce cap en 2004. Et j’ai commencé à m’intéresser à ce que l’on appelait, encore à l’époque, les virus ; en gros, des programmes capables de se reproduire, de se dupliquer. Dans le mot « virus », il y a toujours eu le côté malveillant, mais ce qui m’intéressait, c’était le côté théorique de la reproduction de programme.
Finalement, je me suis passionné pour le sujet. J’étais déjà au Loria (Laboratoire lorrain de recherche en informatique et ses applications) que j’ai dirigé à partir de 2012 pendant onze ans. J’ai commencé à étudier les virus et à travailler avec de vrais programmes malveillants. D’ailleurs, la direction du laboratoire de l’époque s’était inquiétée, je pense à juste titre, de nos activités. Elle avait peur qu’à force d’exécuter des programmes malveillants sur nos ordinateurs pour comprendre comment ils fonctionnaient, ils puissent passer sur le réseau national de télécommunications pour la technologie, l’enseignement et la recherche (Renater) et qu’on soit bannis de la recherche publique à vie ! J’exagère, bien sûr, mais on a tout de même eu l’idée de construire une plateforme de recherche qu’on appelle maintenant le laboratoire de haute sécurité (LHS) et qui est un lieu qui se trouve au sous-sol de notre bâtiment. Il permet d’analyser les virus en toute sécurité, car il a son propre réseau qui n’est connecté à aucun autre. Les travaux ont continué et ont pris petit à petit de l’ampleur, notamment en termes de financement de la recherche.
Aujourd’hui on n’utilise plus le terme de « virus », on parle plutôt de programmes « malveillants » (malware en anglais). On va également parler de « rançongiciels », d’infostealers (« voleurs d’information »), des logiciels créés dans le but de pénétrer les systèmes d’information et d’y voler des informations sensibles ; de « bots espions »… Il existe également des stalkerwares, des logiciels installés sur un smartphone par exemple, qui permettent de suivre l’activité de ce dernier et suivre à la trace les déplacements d’une personne.
Parlons plus en détail des « rançongiciels » : qu’est-ce que c’est ?
J.-Y. M. : Un « rançongiciel », c’est un programme malveillant qui va s’infiltrer à l’insu de la victime et dont l’objectif est soit d’exfiltrer des données, soit de les chiffrer de manière à demander une rançon, soit de faire les deux. On parle souvent des attaques avec chiffrement de données, car elles peuvent bloquer une organisation entière et empêcher le travail d’une entreprise ou d’une organisation publique. Il ne faut pas pour autant négliger la simple, si je peux dire, exfiltration qui est également beaucoup utilisée avec un levier de pression et un discours assez simple de la part de l’attaquant : « On a des informations personnelles, si tu ne payes pas, on divulgue. » La victime peut être une personne ou une entreprise ou un organisme comme un hôpital, une université, une administration, par exemple.
Les cibles sont donc multiples…
J.-Y. M. : Je pense que le premier élément à bien comprendre, c’est que la plupart des attaques sont extrêmement opportunistes, cela signifie que tout le monde est potentiellement une cible.
Les grosses entreprises peuvent être particulièrement visées parce que l’on peut espérer extorquer des rançons beaucoup plus grosses et gagner beaucoup plus d’argent que si l’on s’attaquait à une PME. C’est plus difficile et également plus risqué dans le sens où la police va très probablement intervenir.
L’exemple d’école, c’est l’attaque, en 2021, sur l’entreprise américaine Colonial Pipeline qui opère un réseau d’oléoducs à partir du Texas vers le sud-est des États-Unis. Il s’agissait de la plus grande cyberattaque contre une infrastructure pétrolière de l’histoire des États-Unis menée par le groupe DarkSide. L’entreprise avait payé une rançon de 75 bitcoins, soit à l’époque environ 4 millions de dollars. Somme en partie retrouvée par les autorités américaines. DarkSide a ensuite déclaré cesser toutes ses opérations sous les pressions américaines.
Plus généralement, les cibles dépendent des politiques des groupes de cybercriminels : certains vont se spécialiser dans des cibles visibles à gros revenus et d’autres vont plutôt attaquer des « petits poissons » à petit revenu.
Ransomware : Extortion Is My Business.
Vous parlez de groupes, or, dans l’imaginaire collectif, le pirate informatique est plutôt seul dans sa cave, qu’en est-il dans la réalité ?
J.-Y. M. : C’est rarement une personne seule qui va mener une attaque. En général, ce sont des groupes. C’est un modèle que la police appelle « ransomware as a service ». Ces groupes offrent un service clé en main pour mener une attaque par rançongiciel. On parle plus généralement de « malware as a service » voire de « crime as a service ».
Il ne faut pas imaginer une organisation qui ressemblerait à une entreprise classique. Ce sont des groupes assez diffus, dont les membres ne se connaissent pas forcément de manière physique et qui vont offrir différents services qui peuvent être séparés :
uniquement l’accès initial à un ordinateur spécifique ;
acheter un rançongiciel ;
avoir un accès à des services de négociation qui vont faciliter la négociation de la rançon.
Il est également possible de s’offrir des services de stockage de données, car si une attaque a pour but d’exfiltrer de grosses quantités de données, il faut pouvoir les stocker et montrer à sa cible qu’on a réellement ces données. À ce propos, certains groupes utilisent ce qu’ils appellent des « murs de la honte » où ils vont afficher sur des sites des informations confidentielles d’une entreprise, par exemple, sur le dark web.
En bas de l’échelle, on trouve ce que l’on appelle des « affiliés », ce sont les petites mains. On parle même d’« ubérisation de la cybercriminalité ». Ce sont eux qui vont lancer les attaques en utilisant les services du groupe. Si l’attaque réussit et que la cible paye, la rançon est partagée entre le groupe et les affiliés.
Si on va à l’autre bout de l’échelle, on connaît quelques leaders comme celui de Conti, un groupe de pirates basé en Russie. Ce dernier est connu sous les pseudonymes de Stern ou Demon, et agit comme un PDG. Des travaux universitaires ont même montré son modèle de management. Il semble qu’il fasse du micromanagement, où il tente de régler tous les problèmes entre ses « employés » et de contrôler toutes les tâches qu’ils effectuent sans très grande anticipation.
Maintenant que l’on connaît mieux l’écosystème criminel, expliquez-nous comment, techniquement, on peut entrer dans un système ?
J.-Y. M. : On peut diviser ça en grandes étapes.
La première, c’est la plus diffuse, c’est la reconnaissance de la cible. Essayer d’avoir la meilleure connaissance possible des victimes potentielles, tenter de savoir s’il y a des vulnérabilités, donc des endroits où l’on pourrait attaquer. Un autre aspect est de bien connaître les revenus de la cible pour, in fine, adapter la rançon.
Une fois ce travail réalisé, il faut réussir à obtenir un premier accès dans le réseau. C’est souvent la partie la plus complexe et elle est faite, généralement par une personne physique derrière son ordinateur. Pas besoin d’être nombreux pour cette étape. Ce qui fonctionne le mieux, c’est l’ingénierie sociale. On va chercher à manipuler une personne pour obtenir une information en exploitant sa confiance, son ignorance ou sa crédulité.
Prenons un exemple, avec votre cas, imaginons que l’on cherche à infiltrer le réseau de The Conversation et que l’attaquant vous connaisse. Il sait que vous êtes journaliste scientifique et toujours à l’affût d’un bon sujet à traiter. Il va donc vous envoyer un mail qui va vous dire : « Regardez, je viens de publier un excellent article scientifique dans une grande revue, je pense que cela ferait un très bon sujet pour votre média, cliquez ici pour en prendre connaissance. »
À ce moment-là, vous cliquez et vous arrivez sur un site qu’il contrôle et qui va vous forcer à télécharger un logiciel malveillant. Ce type de technique peut fonctionner sur énormément de personnes à condition de connaître le bon moyen de pression.
Dans le cas que l’on vient de prendre, il s’agissait d’une attaque bien ciblée. On peut aussi prendre le cas inverse et envoyer un très grand nombre d’emails sans ciblage.
Le cas classique est ce mail, que vous avez peut-être déjà reçu, venant soi-disant de la police et qui vous indique que vous avez commis une infraction et que vous devez payer une amende. Le gros problème, c’est que c’est devenu plus facile de rédiger des mails sans faute d’orthographe ni de grammaire grâce aux outils d’IA. Détecter le vrai du faux est de plus en plus complexe.
Donc la meilleure manière est de s’attaquer à un humain ?
J.-Y. M. : Oui, ça marche bien, mais il y a d’autres manières d’attaquer. L’autre grand vecteur, c’est ce qu’on appelle les vulnérabilités : tous les bugs, donc les erreurs, que vont faire une application ou un système d’exploitation. On peut exploiter les bugs de Windows mais aussi les bugs d’applications comme Firefox, Safari ou Chrome. Trouver une vulnérabilité, c’est vraiment le Graal pour un attaquant parce que cela va être relativement silencieux, personne ne peut s’en rendre compte tout de suite. À la différence d’une personne piégée qui pourrait se rendre compte de la supercherie.
Concrètement, une vulnérabilité qu’est-ce que c’est et comment l’exploiter ?
J.-Y. M. : Une vulnérabilité, c’est un bug – je pense que tout le monde en a entendu parler. Un bug, c’est quand une application va faire une erreur ou avoir un comportement anormal.
Alors, comment ça marche ? L’idée est que l’attaquant va envoyer une donnée à un programme. Et, à cause de cette donnée, le programme va commettre une erreur. Il va interpréter cette donnée comme une donnée à exécuter. Et là, évidemment, l’attaquant contrôle ce qui est exécuté. L’exploitation de vulnérabilité est une illustration de la dualité donnée/programme qui est constitutive et au cœur de l’informatique, dès ses origines.
J’aimerais également citer une autre grande manière d’attaquer : une « attaque supply chain », en français « attaque de la chaîne d’approvisionnement , appelée aussi « attaque de tiers ». C’est une attaque absolument redoutable. Pour comprendre, il faut savoir que les programmes, aujourd’hui, sont extrêmement complexes. Une application d’une entreprise particulière va utiliser beaucoup de programmes tiers. Donc il est possible de réaliser des attaques indirectes.
Je reprends votre cas, imaginons que quelqu’un qui vous connaisse cherche à vous attaquer, il sait que vous êtes journaliste, il se dit que vous utilisez probablement Word, il peut donc étudier les dépendances de cette application à d’autres programmes et voir si ces derniers ont des failles. S’il arrive à installer une backdoor (une porte dérobée est une fonctionnalité inconnue de l’utilisateur légitime, qui donne un accès secret au logiciel) chez un fournisseur de Word pour y installer un logiciel malveillant, alors, à la prochaine mise à jour que vous allez effectuer, ce dernier arrivera dans votre logiciel et, donc, dans votre ordinateur.
La grande attaque de ce type que l’on peut donner en exemple est celle menée par Clop, un groupe russophone qui s’est attaqué à MoveIt, un logiciel de transfert de fichiers sécurisé. Ils ont compromis ce logiciel-là directement chez le fournisseur. Donc tous les clients, quand ils ont mis à jour leur logiciel, ont téléchargé les malwares. Il y a eu des dizaines de millions de victimes dans cette affaire. Si des criminels réussissent un coup pareil, c’est le véritable jackpot, ils peuvent partir vivre aux Bahamas… ou en prison.
Et une fois que l’attaquant est entré dans un ordinateur, que fait-il ?
J.-Y. M. : Une fois que l’on est dedans, on passe au début de l’attaque. On va essayer de ne pas être visible, donc de désactiver les systèmes de défense et de multiplier les backdoors, les points d’accès. Car, si l’un est repéré, on pourra en utiliser un autre. Typiquement, si un attaquant a piraté votre ordinateur, il peut créer un nouvel utilisateur. Il va ensuite créer une connexion sécurisée entre son ordinateur et le vôtre. Il a accès à l’ordinateur, et peut donc y installer les logiciels qu’il veut.
Ensuite, il va explorer et voir, si votre machine est connectée à un réseau d’entreprise et donc s’il peut se déployer et aller chercher des informations sensibles par exemple. Cela peut être la liste de tous vos clients, des résultats financiers, des documents de travail, dans le but de faire de l’exfiltration. S’il peut se déployer, l’attaque devient globale. Ici, on parle vraiment d’une personne qui explore le réseau en toute discrétion pendant des jours, des semaines voire des mois. Les données sont exfiltrées au compte-gouttes, car les systèmes de défense sont capables de détecter de gros flux de données et de comprendre qu’il y a une attaque.
Si l’idée du cybercriminel est plutôt de faire une attaque par chiffrement, qui va empêcher l’entreprise d’accéder à ses données, il doit éliminer les sauvegardes. Une fois que c’est fait, le chiffrement de toutes les données peut être lancé et la demande de rançon va être envoyée.
Et que se passe-t-il après cette demande ?
J.-Y. M. : Le groupe va contacter la cible en lui expliquant qu’il vient d’être attaqué et va lui demander de se connecter à un portefeuille numérique (wallet) pour payer ce qu’on lui demande, en général, en bitcoins. Souvent, à ce moment-là, une négociation va démarrer. Une hotline est, parfois, mise en place par les pirates pour communiquer. Les groupes organisés ont des services voués à cette opération.
D’après les recherches que j’ai pu effectuer, il y aurait environ 60 % des gens qui paient, mais c’est très compliqué d’avoir les vrais chiffres.
La première chose à faire est de déclarer à la gendarmerie ou à la police la cyberattaque subie. En parallèle, il y a aujourd’hui dans chaque région des centres qui ont été mis en place d’aide aux victimes. Ainsi, il y a des choses à faire au moment de la négociation : demander au pirate de décrypter une partie des données, juste pour montrer qu’il est capable de le faire, parce qu’on a déjà vu des cas où les attaquants ne sont pas, disons, très professionnels et ils sont incapables de déchiffrer les données.
Il faut également s’assurer que si l’attaquant s’est servi d’une backdoor, il n’en a pas laissé une autre pour une future attaque. Cela s’est déjà vu et c’est au service informatique, lorsqu’il va tout réinstaller, de vérifier cela. Ensuite, si des données ont été exfiltrées, vous ne pouvez jamais savoir ce que va en faire l’attaquant. Les mots de passe qui sont exfiltrés peuvent être utilisés pour commettre une nouvelle cyberattaque, vous pouvez faire confiance à un cybercriminel pour cela. Personnellement, j’ai lu suffisamment de livres policiers pour ne pas avoir envie de faire confiance à un bandit.
On a finalement vu toute la chaîne de l’attaque, mais quel est votre rôle en tant qu’universitaire et responsable du projet DefMal du PEPR cybersécurité dans cet écosystème ?
J.-Y. M. : Il y a deux volets qui ont l’air d’être séparés, mais vous allez vite comprendre qu’ils s’articulent très facilement.
Il y a un volet que l’on pourrait qualifier de très informatique, qui consiste à construire des défenses : des systèmes de rétro-ingénierie et de détection. L’objectif est, par exemple, de déterminer si un programme est potentiellement malveillant.
Plusieurs approches sont explorées. L’une d’elles consiste à utiliser des méthodes d’apprentissage à partir d’exemples de malware et de goodware. Cela suppose d’être capable d’extraire, à partir du binaire, des caractéristiques précisant la sémantique du programme analysé. Pour cela, nous combinons des approches mêlant méthodes formelles, heuristiques et analyses dynamiques dans un sandbox (bac à sable, un environnement de test).
Une difficulté majeure est que les programmes sont protégés contre ces analyses par des techniques d’obfuscation qui visent à rendre leur fonctionnement délibérément difficile à comprendre.
L’un des enjeux scientifiques est donc de pouvoir dire ce que fait un programme, autrement dit, d’en retrouver la sémantique. Les questions soulevées par la défense contre les logiciels malveillants – par exemple, expliquer le comportement d’un programme – exigent une recherche fondamentale pour obtenir de réels progrès.
Au passage, on a un petit volet offensif. C’est-à-dire qu’on essaie aussi de construire des attaques, ce qui me paraît important parce que je pense qu’on ne peut bien concevoir une défense qu’à condition de savoir mener une attaque. Ces attaques nous servent également à évaluer les défenses.
Pour vous donner un exemple, je peux vous parler d’un travail en cours. C’est un système qui prend un programme normal, tout à fait bénin, et qui prend un programme malveillant, et qui va transformer le programme malveillant pour le faire ressembler au programme bénin ciblé afin de lui faire passer les défenses qui s’appuient sur l’IA.
J’ai donc parlé de la partie informatique, mais il y aussi tout le volet sur l’étude de l’écosystème actuel qui m’intéresse particulièrement, qui est un travail passionnant et interdisciplinaire. Comment les groupes sont-ils organisés, quel est le système économique, comment les groupes font-ils pour blanchir l’argent, quel type de management ? Une autre grande question que l’on se pose, c’est celle de savoir comment les cybercriminels vont s’approprier l’IA. Comment anticiper les prochains modes opératoires ?
On va aussi aller explorer le dark web pour récupérer des discussions entre criminels pour mieux comprendre leurs interactions.
Vous arrive-t-il d’aider la police sur des enquêtes en particulier ?
J.-Y. M. : On ne nous sollicite jamais sur des attaques concrètes. Une enquête doit être faite dans un cadre légal très strict.
Nous entretenons de bonnes relations avec tout l’environnement de lutte contre les cybercriminels (police, gendarmerie, armée, justice…). Ils suivent nos travaux, peuvent nous poser des questions scientifiques. On a des intérêts communs puisqu’une partie de nos travaux de recherche, c’est de comprendre l’écosystème de la cybercriminalité.
Je vous donne un exemple : sur le dark web, un forum qui permettait d’échanger des logiciels malveillants a été bloqué. Nous en tant que chercheurs, on va essayer de comprendre l’impact réel de cette action, car, d’ici plusieurs mois, il y aura sans doute un nouveau forum. Les relations entre les groupes cybercriminels et les services de certains États font partie aussi de nos questions actuelles.
Une autre question scientifique à laquelle on peut répondre, c’est lorsque l’on découvre un nouveau logiciel, savoir à quoi on peut le comparer, à quelle famille. Cela ne nous donnera pas le nom du développeur mais on pourra le rapprocher de tel ou tel groupe.
On commence également à travailler sur le blanchiment d’argent.
Pour aller plus loin, vous pouvez lire l’article de Jean-Yves Marion, « Ransomware : Extortion Is My Business », publié dans la revue Communications of the ACM.
Jean-Yves Marion a reçu des financements de l’ANR et de l’Europe. Il travaille détient des parts dans CyberDetect et Cyber4care.
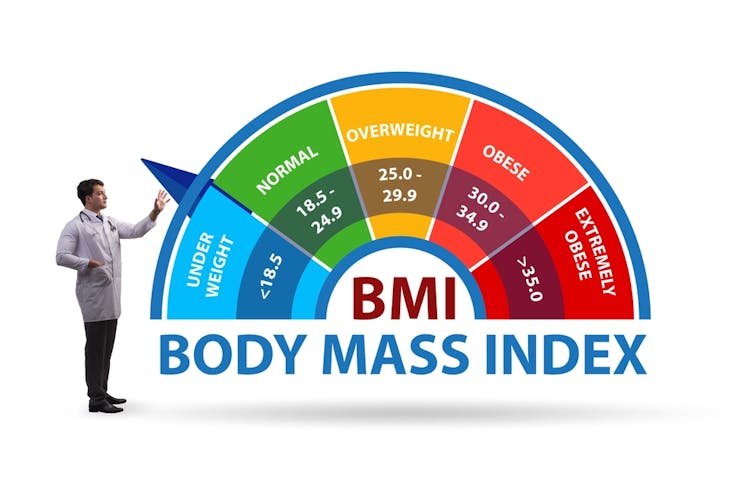
Being slightly overweight might not shorten your life, but being very thin might. A large Danish study tracking more than 85,000 adults has found that people with a BMI below 18.5 were nearly three times more likely to die early than those in the middle to upper end of the so-called “healthy” range.
The link between body weight and health is more complicated than often assumed. This new research, which is yet to be peer reviewed, suggests that the lowest risk of death may not sit neatly in the traditional “healthy” body mass index (BMI) range.
Instead, the findings suggest that people with BMIs that would normally be classed as “overweight” appear to have outcomes that are just as good as, or even better than, those with lower BMIs.
Researchers found a U-shaped curve when plotting BMI against mortality, meaning those with the lowest and highest BMIs were at the highest risk of death.
In the data, presented as a conference paper at the Annual Meeting of the European Association for the Study of Diabetes, being underweight carried the greatest danger. People with a BMI below 18.5 were nearly three times more likely to die prematurely than those with a BMI between 22.5 and 24.9.
Those at the lower end of the “healthy” range also faced higher risks, with BMIs between 18.5 and 19.9 doubling the likelihood of death. Even people with BMIs between 20 and 22.4 were at a 27% higher risk of an early death compared with the reference group. These findings seem surprising, given that the BMI range of 18.5 and 24.9 is usually considered optimal.
At the other end of the scale, carrying extra weight did not always translate into greater risk. In the study, people with BMIs between 25 and 35 (typically categorised as “overweight” or “obese”) showed no significant increase in mortality compared with the reference group.
Only those with a BMI of 40 or more saw their risk of death rise substantially, more than doubling (2.1 times).
Having some fat reserves can help the body cope with illness. For example, patients undergoing cancer treatments, such as chemotherapy, tend to lose weight due to factors such as appetite loss and changes to taste.
Those with more fat reserves at the start can draw on them, helping their bodies continue essential functions. In contrast, someone with very little fat may run out of reserves quickly, limiting their body’s ability to recover.
Unintentional weight loss is also often a warning sign of illness, with conditions such as cancer and type 1 diabetes often resulting in weight loss before diagnosis. This means a low BMI can sometimes be a marker of underlying disease.
Not surprising
Following on from the researchers’ conference paper, there have been headlines such as: Being too thin can be deadlier than being overweight, Danish study reveals. That might sound surprising, but it shouldn’t. We need food to survive, and without it, we will die. We know this, and have known this for hundreds, if not thousands of years.
Without food, the body enters a catabolic state, where it breaks down tissues to get the energy needed to keep the brain functioning. In this process, other important body functions, such as immune function, are put on hold to prioritise energy for the brain.
It is worth noting that the Danish participants in this study had all undergone body scans for health reasons. These scans are costly, so they are usually carried out for a good reason – when a health issue is suspected.
The researchers acknowledge that a possible reason for their findings is that participants could be losing weight due to an underlying illness, and so it could be the illness itself, rather than the associated weight loss that is increasing the risk of death.
Still, the findings reinforce what other research has suggested: thinness is not always protective, and extra weight is not always harmful. The concept that you can be “fat but fit” continues to gain scientific backing.
Does this mean the “healthy” BMI range should be revised upward? The researchers suggest this, saying that modern medical advances, which help people manage obesity-related conditions such as diabetes and heart disease, could be shifting the safest weight range higher than before. A BMI between 22.5 and 30 may now carry the lowest risk of death, at least in the Danish population studied.
The trouble is, BMI has always been a blunt tool, as I have previously argued. It doesn’t take into account important factors for health, such as diet, lifestyle, and fat distribution, among others.
BMI can be misleading for people from different racial, ethnic, or cultural backgrounds. Critics say the standard cutoffs are based on white body types, which can make perfectly healthy bodies from other groups seem “unhealthy”.
Indeed, BMI was developed nearly two centuries ago using data from a small sample of white, European men. Although some efforts have been made to adapt ranges for certain ethnic groups, for example, NHS guidance lowers the BMI thresholds for increased risk of diabetes in Asian and black groups, BMI still fails to account for differences in body composition, fat distribution and baseline risk among individuals in our diverse society.
When significant healthcare decisions – such as access to fertility treatments and certain surgeries – are based on BMI, we should expect it to be an accurate and fair measure, developed and validated in populations that truly represent the people it is applied to.
In an ideal world, healthcare professionals would have access to more detailed measures such as blood tests, imaging scans, and detailed lifestyle information. These are costly and time consuming, but they reveal much more than a height-to-weight ratio ever can. Until better measures are widely available, BMI will continue to be used, but studies like this underline the need to refine how it is interpreted.
The Danish data is still preliminary. More details and further research will be needed before drawing firm conclusions. But the headline message stands: being very thin is dangerous, and carrying some extra weight may not shorten life. The real lesson is not that thin is bad and fat is good, but that BMI alone is a fragile measure of health.
Rachel Woods does not work for, consult, own shares in or receive funding from any company or organisation that would benefit from this article, and has disclosed no relevant affiliations beyond their academic appointment.
Source: The Conversation – France in French (3) – By Zuzanna Staniszewska, Assistant Professor in the Management Department at Kozminski University; Research Associate, ESCP Business School
Nowadays, media often celebrate the “girlboss” – the entrepreneur who works 80-hour weeks to build her brand and success – while corporate campaigns show women who “lean in” in the boardroom and maintain flawless family lives. These cultural ideals create the illusion that women in leadership are more empowered than ever. However, our research shows that some of them feel exhausted, constrained by expectations, and pressured to embody an ideal that leaves little space for vulnerability. This tension is linked to a relatively new form of feminism that may not be as empowering as it purports to be.
Neoliberal feminism
The term neoliberal feminism was first introduced by media and cultural studies scholar Catherine Rottenberg in 2013. Rottenberg used it to describe the growing fusion between a form of feminism focused on individual empowerment and the logic of neoliberal rationality, which holds, according to political theorist Wendy Brown, that “all aspects of life should be understood in economic terms”.
This strand of feminism acknowledges the persistence of gender inequalities, particularly in the masculine-dominated world of leadership, but places the responsibility for overcoming them on individual women, urging them to self-optimize and constantly assert their value. But beneath this responsibility lies a new kind of pressure – to not only assert their value to men, but to other women. This pressure doesn’t come from traditional patriarchy, but from internalized bias among women. It fuels what we, combining terms from popular and academic literature, call “superwoman impostor phenomenon” – a sense of not being enough that is caused by conflicting and unrealistic expectations.
To explore this phenomenon, we conducted 20 in-depth interviews between 2022 and 2023 with women in executive roles in France’s luxury sector, a setting that embodies the core expectations of neoliberal femininity: that women should lead, inspire, and look perfect – all within a male-dominated leadership context. We asked our subjects about how they build their personal brands, their daily leadership routines, the kinds of pressures they face, and how they balance professional and personal expectations.
To analyse subjects’ responses, we took a qualitative approach that combined thematic and discourse analysis, using an abductive logic that moved back and forth between data and theory. Thematic analysis helped us identify recurring patterns in participants’ accounts. Discourse analysis placed these narratives in a broader social context. It showed how cultural ideals of femininity and leadership shape the ways women talk about their experiences.
In the preliminary findings of our study, which is currently under peer review, some respondents describe feelings of pride and achievement. Others point instead to fatigue, a sense of isolation, and the pressure to live up to an impossible ideal.
A new version of impostor phenomenon
Impostor phenomenon refers to a persistent feeling of self-doubt: the belief that you don’t really deserve your success. You might attribute your achievements to luck, good timing or the help of others, rather than your own competence.
The term was coined in the late 1970s by psychologists Pauline Clance and Suzanne Imes, based on their work with high-achieving women. Many of the women Clance and Imes interviewed had earned PhDs and held high positions, yet still felt like frauds. They feared they’d been admitted into graduate programmes by mistake, or that their colleagues had somehow overestimated them.
Since then, impostor phenomenon has been widely recognized (and often called “impostor syndrome”). Especially common among women, it typically comes with three parts: feeling like a fraud, fearing discovery, and struggling to believe in personal success, even while working hard to maintain it.
But something has changed. Today, the struggles and fears of women in leadership roles are no longer just about deserving their place, but about being everything at once: a visionary leader, a perfect mother, a supportive partner, an inspiring mentor, a health-conscious marathon runner, a team player who still stands out. What’s striking is that the pressure doesn’t always come from men. More often, women told us, they feared judgement from other women.
Behind what we see as a new version of impostor phenomenon is a growing body of research showing that women’s self-doubt is shaped by intra-gender competition. For instance, academic studies on the idea of the “queen bee phenomenon”, female misogyny, and micro-violence among elite women reveal how women in leadership roles may distance themselves from other women or enforce masculine norms. This is particularly relevant when considering how the internalization of neoliberal femininity transforms impostor phenomenon into something more complex. Promoted in works such as “Lean In. Women, Work, and the Will to Lead”, the 2013 book by former Facebook executive Sheryl Sandberg, neoliberal feminism frames inequality as a problem to be solved through individual empowerment, confidence and self-discipline. As a result, women fear not just being incompetent, but failing to embody the superwoman – ever-competent, ever-ambitious, and ever-in-control – and feel pressure from other women who are also performing and policing the same ideals.
Manifestations of superwoman impostor phenomenon
What makes neoliberal feminism, along with superwoman impostor phenomenon, particularly insidious is that it disguises itself as empowerment. On the surface, “having it all” appears aspirational. But underneath lies chronic exhaustion. Several women we spoke with told us they work late into the night not because it’s expected, but because they feel they have to just to prove themselves. One executive described her early leadership experience in this way: “I didn’t ask for resources, because I wanted to prove I can do it by myself… which was a huge mistake.” This is how the superwoman ideal operates: as a self-imposed manager residing in the mind. One that tells you not only to succeed, but to do so effortlessly, without complaining, asking for help or showing vulnerability.
With regard to internalized intra-gender policing, a key tension we observed concerned motherhood: women returning from maternal leave were judged not by men, but by female managers who questioned their ambition and commitment. One woman said: “I suffered from a kind of discrimination after coming back from maternity leave, but it was with a woman, it was my female manager who said, ‘I came back in three months. If you’re serious, you’ll catch up.’ I felt judged for not bouncing back fast enough.”
The women we spoke with described feeling unsupported by female colleagues, witnessing competition instead of solidarity, and struggling with the weight of doing it all without ever showing vulnerability. As one woman put it: “Women don’t support other women because they are scared… they might lose their position to someone younger or smarter.” Borrowing a term from popular discourse, this is what we are calling the sisterhood dilemma: the internal conflict between wanting to see more women rise to leadership and feeling threatened when they do. It’s not just a failure of solidarity. It’s the byproduct of a scarcity of seats at the top, perfectionism, and the pressure to perform.
A call for new narratives
We can’t fix superwoman impostor phenomenon by teaching women to be more confident, because the issue isn’t a lack of confidence – it’s the impossible standard of always being competent and continually proving one’s value. What needs rethinking is the culture that makes women feel like impostors in the first place. That means recognising we don’t need perfect role models. We need authentic ones.
The conversation needs to shift from “how can women be more confident?” to “why is confidence required in the first place – and who gets to decide what it looks like?” We need workplaces where women can be vulnerable, authentic and visible all at once. As one executive told us, “there is a need for some kind of mask. But what if I want to take it off?”
It’s time we let her.
A weekly e-mail in English featuring expertise from scholars and researchers. It provides an introduction to the diversity of research coming out of the continent and considers some of the key issues facing European countries. Get the newsletter!
Zuzanna Staniszewska is affiliated with Kozminski University and ESCP Business School.
Géraldine Galindo ne travaille pas, ne conseille pas, ne possède pas de parts, ne reçoit pas de fonds d’une organisation qui pourrait tirer profit de cet article, et n’a déclaré aucune autre affiliation que son organisme de recherche.
Source: The Conversation – France in French (2) – By Mathieu Beraneck, Directeur de Recherche CNRS en Neurosciences, Centre national de la recherche scientifique (CNRS), Université Paris Cité, George Washington University
Les troubles de l’équilibre et les vertiges touchent de 15 à 30 % de la population, en France.Matt Kirk/Unsplash, CC BY
Avec 15 à 30 % de la population concernée en France, les vertiges et les troubles de l’équilibre sont un enjeu de santé publique qui nécessite d’investir dans l’enseignement et dans la recherche.
Que se passe-t-il dans notre cerveau lorsque l’on vacille sans raison apparente, et que même se tenir debout semble si difficile ? Derrière ces sensations se cache un système aussi précis que méconnu : le système vestibulaire, et les organes de l’équilibre nichés dans l’oreille interne. Le cerveau, sans cesse en alerte, utilise ces sensations vestibulaires avec la vision et la proprioception — ces sensations du corps provenant des muscles, tendons, de la peau — pour maintenir l’équilibre et nous orienter dans l’espace, même dans des situations extrêmes : obscurité, transports, apesanteur.
Comment fonctionne le sens de l’équilibre, et surtout que se passe-t-il quand on est pris de vertiges ?
L’équilibre, de l’oreille interne au cerveau
Apparus très tôt dans l’évolution, avant même la cochlée, le système vestibulaire est très conservé chez les vertébrés. Chez l’homme, ses organes sont au nombre de dix : cinq dans chaque oreille !
Trois canaux semi-circulaires détectent les rotations de la tête, alors que deux organes otolithiques détectent les accélérations linéaires et, un peu à la manière d’un fil à plomb, l’orientation par rapport à la gravité. Lorsque nous bougeons la tête, le mouvement stimule des cellules ciliées qui, comme les algues dans la mer, se déplacent conjointement en activant le nerf vestibulaire (nerf VIII, vestibulo-cochléaire), transformant ainsi un mouvement en influx nerveux.
La structure de l’oreille humaine, avec le système vestibulaire, qui inclut les canaux semi-circulaires et les organes otolithiques, saccule et utricule. Image D. Pickard, traduction B. Guillot
Les neurones vestibulaires du tronc cérébral fusionnent les informations vestibulaires à d’autres informations sensorielles visuelles et proprioceptives. Le sens de l’équilibre est donc en fait une fonction « multi-sensorielle » : il est bien plus difficile de tenir debout les yeux fermés, ou pieds nus sur un tapis en mousse. D’autres informations en provenance du cortex, du cervelet, de la moelle épinière viennent également moduler l’activité des neurones vestibulaires et participent donc à créer la sensation de l’équilibre.
Il est aussi intéressant de noter que l’équilibre est un sens « caché ». En effet, l’oreille interne ne crée pas de sensation consciente : on a conscience de voir, d’entendre, de sentir, mais on ne se sent pas en équilibre. L’équilibre est une fonction si essentielle que le cerveau la traite en tâche de fond, de manière réflexe, afin de nous permettre de vaquer à nos occupations sans devoir constamment penser à tenir debout. C’est seulement dans des situations instables que nous prenons conscience de la précarité de notre bipédie : nous avons en fait un sens inconscient de l’équilibre qui devient — si nécessaire — une perception consciente du déséquilibre !
Les vertiges apparaissent quand le cerveau reçoit des informations discordantes, et n’arrive plus à correctement déterminer si le corps est stable, en mouvement, ou si c’est l’environnement qui bouge.
En fonction des pathologies, les sensations vertigineuses peuvent se révéler très variables. Elles traduisent cependant toujours le fait qu’il existe un déséquilibre qui, provenant de l’oreille interne ou d’une autre partie du système nerveux central, empêche désormais le cerveau de correctement référencer la position et les mouvements du corps dans l’espace.
Avec l’âge, l’ensemble des systèmes impliqués dans l’équilibre perdent en précision : les acuités visuelles et proprioceptives diminuent, ainsi que la force musculaire, et souvent l’activité décroît. À partir de ces informations globalement moins précises, il devient plus difficile pour le cerveau de contrôler la position du corps dans l’espace. Les risques de chute, avec leurs conséquences potentiellement dramatiques, augmentent.
Pour les patients pris de vertiges, quel que soit leur âge, la perte de contrôle est angoissante : se tenir debout ou marcher devient une tâche dangereuse et épuisante.
Une épidémie silencieuse et des obstacles persistants pour la prise en charge
Les causes des vertiges et des troubles de l’équilibre sont variées : pathologies neurologiques (traumatismes, AVC, sclérose en plaques), atteintes de l’oreille interne (vertige positionnel bénin, maladie de Ménière, labyrinthite), du nerf vestibulaire (névrite, neurinome), ou du cortex (migraine vestibulaire). Le diagnostic repose sur l’examen clinique et l’interrogatoire, mais la diversité des causes complique la prise en charge.
En effet, les recherches menées ces dernières années ont montré que lors de mouvements volontaires, le cerveau peut prédire, anticiper les conséquences du mouvement et ce faisant affiner le codage vestibulaire : continuer à bouger et solliciter son corps et son cerveau est donc essentiel pour aider à résoudre les vertiges.
Bien qu’il existe quelques ORL spécialisés et des kinésithérapeutes vestibulaires pour ce type de rééducation, les soignants sont globalement insuffisamment formés aux vertiges, et les centres d’explorations fonctionnelles et de prise en charge spécialisés sont trop peu nombreux, et géographiquement mal répartis. Cette situation conduit souvent à une longue errance diagnostique : plusieurs mois, voire des années, peuvent séparer les premiers symptômes et la prise en charge effective du patient.
Autre difficulté, le vestibule est difficile à observer : les organes vestibulaires, de petite taille, sont logés dans l’os temporal et peu accessibles à l’examen. L’imagerie médicale progresse mais elle reste l’apanage des rares centres spécialisés. D’où un besoin urgent de mieux informer, former, structurer le parcours de soins, et investir dans la recherche et les traitements innovants.
Un besoin de recherche fondamentale et des pistes de recherche prometteuses
Le groupement de recherches CNRS « Vertiges » a réuni pendant dix ans ORL, neurologues, radiologues, kinésithérapeutes et chercheurs pour améliorer la compréhension des pathologies et ainsi la prise en charge des patients. Cette amélioration passera par une meilleure description des mécanismes physiopathologiques : dans la majorité des cas, les causes initiales de la maladie restent en effet inconnues.
Les chercheurs travaillent à la mise au point de modèles comme les organoïdes, des cellules en culture reproduisant certains aspects d’un organe (ici les organes de l’oreille interne) pour des tests pharmacologiques. Ils développent également des modèles animaux qui permettent de comprendre les mécanismes cellulaires et multisensoriels de la compensation vestibulaire, ou de reproduire les maladies génétiques à l’origine de surdités congénitales et de troubles de l’équilibre chez l’enfant, afin de mettre au point de nouvelles options thérapeutiques comme la thérapie génique.
Des initiatives sont également en cours pour pérenniser ces recherches via des regroupements régionaux, comme en Île-de-France le pôle « Paris Vestibulaire », et la mise en place prochaine au niveau national d’un Institut de Recherche sur l’Équilibre et les Vertiges qui poursuivra la dynamique créée au sein de la communauté des soignants, chercheurs et enseignants-chercheurs en otoneurologie vestibulaire.
La « Semaine de l’équilibre et du vertige » (14-21 septembre 2025) sensibilise aux États-Unis, en Europe et au Maghreb à ces pathologies vestibulaires, sous l’impulsion en France d’un Groupement de Recherche du CNRS. L’objectif de cette communauté : mieux soutenir les patients, faire connaître les enjeux scientifiques et médicaux et structurer l’enseignement et la recherche sur le sujet.
Mathieu Beraneck est Directeur de recherche au Centre National de la Recherche Scientifique. Il est responsable d’équipe à l’université Paris Cité, et professeur associé à la George Washington University.
Il a reçu pour ses recherches des financements de l’Agence National de la Recherche (ANR), du Centre National d’Etudes Spatiales (CNES), et de l’Université Paris Cité.
Une nouvelle course à l’espace est en cours. Depuis 2013, Space-X, le principal concurrent d’Ariane, est capable de récupérer et réutiliser le premier étage de sa fusée Falcon 9 et travaille à rendre sa super fusée Starship entièrement réutilisable.
De nombreux acteurs cherchent à acquérir cette technologie, qui permet de réduire les coûts et d’améliorer la versatilité et la flexibilité d’un système de lancement. En effet, alors qu’un lanceur (ou fusée) est constitué de plusieurs étages, le premier étage — le plus puissant pour lutter contre la gravité et la traînée aérodynamique — est aussi le plus cher. Le récupérer et le remettre en état peut être moins cher que d’en fabriquer un neuf à chaque lancement.
La réutilisation est un indéniable atout de compétitivité à l’heure où la concurrence mondiale augmente dans le domaine des lanceurs.
Le CNES (Centre national d’études spatiales) a, depuis 2015, mis en place une feuille de route articulée autour de plusieurs prototypes de démonstration. Ceux-ci visent à maîtriser les différentes briques technologiques et les nouvelles « phases de vie » des lanceurs liées à la réutilisation : il faut pouvoir guider la phase de retour, atterrir verticalement, puis « remettre en sécurité » l’étage récupéré avec des robots, c’est-à-dire vidanger les fluides sous pression qu’il contient encore pour permettre l’accès à des opérateurs dans des conditions de sécurité optimales.
Après des essais au sol réussis en France en 2024, c’est un prototype d’étage à bas coût et réutilisable qui a rejoint au début de cet été son pas de tir à Kiruna, en Suède.
Première étape : développer un moteur versatile, capable de fournir de petites comme de grandes poussées
La première brique fondamentale est de disposer d’un moteur réallumable et dont la poussée peut s’adapter en cours du vol pour permettre à la fois un décollage « à fond », pour faire décoller le lanceur plein, mais également permettre un atterrissage tout en douceur du premier étage quasiment vide : il faut pour cela un moteur capable de fonctionner sur une large plage de poussée.
Du décollage à la récupération du premier étage de la fusée. Selon le calendrier ou la performance requise pour une mission ultérieure, l’opérateur peut choisir entre un étage neuf ou un étage déjà utilisé : cette option rend les préparations de missions plus flexibles et versatiles. Elisa Cliquet Moreno, Fourni par l’auteur
Le démonstrateur (ou prototype) Promethéus a donc naturellement fait l’objet de la première démonstration, initiée sous l’impulsion du CNES dès 2015. Fonctionnant à l’oxygène liquide et au biométhane liquide (plus propre et mieux adapté à la réutilisation que le kérosène ou l’hydrogène), capable de fournir une poussée allant de 30 à 110 % de son point de fonctionnement de référence à 1000 kilonewtons, il est le précurseur d’une nouvelle génération de moteurs réutilisables à bas coût. Grâce à l’impression 3D, il est composé de 50 % de pièce en moins qu’un moteur conventionnel. Le but est que Promethéus soit réutilisable au minimum 5 fois (le nombre de réutilisations pour assurer l’intérêt économique de la récupération est une variable qui dépend de chaque système de lancement).
Testé avec succès courant 2024 chez ArianeGroup à Vernon, dans l’Eure, le premier exemplaire de Promethéus a été monté sur le premier prototype européen d’étage réutilisable à oxygène et méthane liquides, Thémis T1H.
Thémis T1H, les premiers tests à échelle 1 d’un démonstrateur d’étage bas coût et réutilisable en Europe
Ce démonstrateur n’est pas un lanceur complet mais juste un premier étage. Il a quitté le site d’ArianeGroup en France le 12 juin dernier pour rejoindre le pas de tir suédois. Là, Thémis T1H doit d’abord subir des essais combinés avec ses robots de remise en sécurité avant de réaliser un « hop » de quelques dizaines de mètres.
T1H, qui mesure plus de 30 mètres de haut pour environ 30 tonnes, va permettre de valider les grands principes des opérations liées à la réutilisation à une échelle représentative d’un petit lanceur. Seront en particulier scrutées les phases d’atterrissage et de remise en sécurité.
Experience Europe’s first reusable rocket demonstrator hop test – Now in 3D. Source : Salto.
Un autre prototype Thémis, plus ambitieux, est en cours d’étude.
CALLISTO, un démonstrateur de premier étage réutilisable beaucoup plus ambitieux
Le démonstrateur CALLISTO, fruit d’une coopération entre le CNES, les agences spatiales japonaise JAXA et allemande DLR, marque un saut en complexité.
Ce démonstrateur de 13 mètres de haut, tout juste plus d’un mètre de diamètre et environ 4 tonnes au décollage, malgré son échelle réduite, porte toutes les fonctions et la complexité d’un futur premier étage de lanceur réutilisable. Pour illustrer les défis technologiques à relever avec CALLISTO, citons par exemple la manœuvre de « retournement » parmi tant d’autres : après une phase de montée comme une fusée normale, l’étage doit rapidement changer d’orientation pour revenir vers son pas de tir ce qui « secoue » les ergols dans les réservoirs au point que, sans précaution particulière, le liquide se déplace, se mélange avec le gaz, se réchauffe, et pourrait ne plus alimenter le moteur qui doit pourtant être rallumé ensuite pour freiner l’étage.
Callisto doit freiner dans la phase de retour sur Terre, puis ouvrir ses pieds rétractables. On voit que le bas de la fusée chauffe énormément. Vue d’artiste. CNES/Orbital Dreams, 2023, Fourni par l’auteur
CALLISTO est conçu pour voler dix fois, être capable de monter à plus de dix kilomètres d’altitude et effectuer une manœuvre complexe lui permettant de se retourner rapidement vers son pas d’atterrissage, situé juste à côté de son pas de tir sur l’Ensemble de Lancement Multi-Lanceurs (ELM — Diamant) au Centre Spatial Guyanais, à Kourou. Les vols de CALLISTO permettront ainsi de valider de nouveaux algorithmes pour le GNC (Guidage Navigation Pilotage), une autre brique cruciale pour la réutilisation.
De nombreux éléments de CALLISTO sont déjà fabriqués et en cours d’essai, notamment les pieds, certaines structures clés, et des équipements avioniques. Les trois partenaires du programme contribuent de manière égalitaire à sa réalisation : la JAXA fournit par exemple le moteur, le DLR les pieds, et le CNES réalise les études système et le segment sol.
Des essais à feu de l’ensemble propulsif sont prévus mi-2026 au centre d’essai de Noshiro au Japon avant l’envoi de CALLISTO au Centre Spatial Guyanais pour ses premiers essais au second semestre 2026.
Les vols de CALLISTO, qui commenceront par des petits « sauts » (hops) à basse altitude seront de plus en plus ambitieux : ils culmineront à plus de dix kilomètres d’altitude et franchiront Mach 1.
Skyhopper : récupérer et faire re-voler un étage sur un lanceur opérationnel
La dernière étape de la feuille de route consistera à démontrer la récupération puis un second vol de l’étage récupéré, directement sur un mini lanceur opérationnel, lors d’un de ses vols commerciaux. C’est ArianeGroup & MaiaSpace qui ont été retenus pour mener à bien ce projet, baptisé Skyhopper, qui sera testé en Guyane.
Une fois la mission principale du premier étage achevée, celui-ci sera séparé du deuxième étage à une altitude d’environ 50 kilomètres : il effectuera alors une manœuvre de ré-orientation, déploiera ses gouvernes aérodynamiques, rallumera ses moteurs pour un boost de freinage.
S’en suivra une phase planée, pendant laquelle l’étage sera dirigé grâce à ses gouvernes aérodynamiques, puis un dernier rallumage du moteur, le déploiement des pieds et enfin l’atterrissage vertical sur une barge maritime située à quelques centaines de kilomètres des côtes guyanaises.
L’étage sera alors stabilisé et remis en sécurité de façon autonome par des robots puis la barge sera tractée jusqu’au port de Pariacabo en Guyane. Une fois inspecté et remis en état, cet étage sera assemblé sur un autre lanceur qui décollera pour une nouvelle mission vers l’orbite achevant ainsi la démonstration avant la fin de la décennie.
Cette feuille de route, qui s’appuie à la fois sur des programmes de l’Agence Spatiale Européenne (ESA) (Promethéus et Thémis ont été initié par le CNES puis sont entrés dans le périmètre du « Future Launcher Preparatory Programme » de l’ESA respectivement en 2016 et 2019) et des programmes nationaux (Skyhopper) ou dans une coopération multilatérale (CALLISTO), a bénéficié également d’un solide support de multiples activités de Recherche et Technologies menées au niveau national, permettant de valider en amont et à petite échelle des concepts peu matures comme l’impression 3D permettant ensuite d’optimiser la conception et la fabrication du moteur Promethéus.
La France et ses partenaires sont donc en ordre de bataille pour relever les défis de la réutilisation du premier étage d’un lanceur.
Elisa Cliquet Moreno est membre de l’Association Aéronautique et Astronautique de France (présidente de la commission transport spatial)
Source: The Conversation – UK – By Stephen Clear, Lecturer in Constitutional and Administrative Law, and Public Procurement, Bangor University
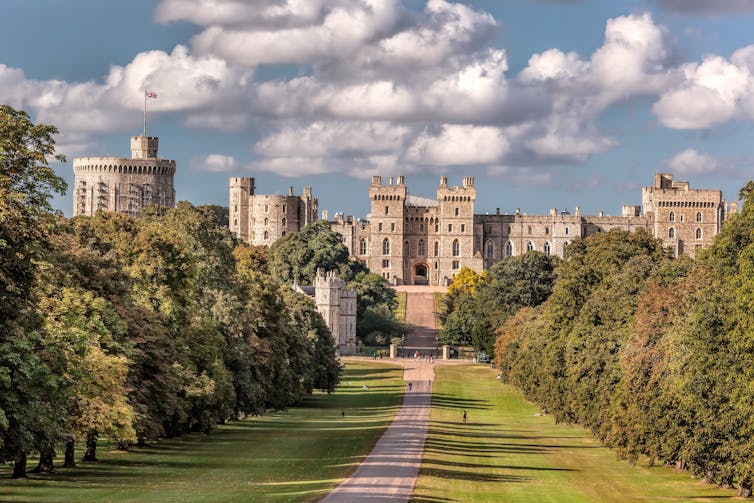
The US president and first lady, at the king’s invitation, are on a state visit to the UK and will stay at Windsor castle. The event is laden with ceremony and glitz, but it also carries great political potential – for the host nation in particular.
Formal visits by foreign heads of state are generally aimed at strengthening international relationships. The invitation for this visit was handed to Donald Trump in the Oval Office, on camera, by Keir Starmer at a time when the British prime minister was seeking to act as the bridge between the US and Europe over the war in Ukraine.
While many countries have state visits, their ceremonial style varies. In the US, ceremonial honours usually involve arrival on the White House south lawn, accompanied by a military band, 21-gun salute and then a state dinner. But it is the scale and grandeur of the UK’s carriage processions, state banquets, speeches in parliament and military pageantry, tied to the monarchy’s long history, which make them a powerful diplomatic tool for the UK. Trump has made no secret of his delight at being invited for an unprecedented second state visit.
Trump’s praise of the royal family is testament to the soft power at work here. An offer of an audience with the king can deepen diplomatic ties. In this instance, it’s a powerful tool for enhancing the UK-US relationship at a time when this is a priority for Britain.
How state visits work
In the UK, the procedures surrounding state visits are guided by conventions (traditions) and protocols. The prerogative – the government’s residue discretionary power – also comes into play.
The formal invitation for a UK state visit is issued in the name of the king, as head of state. However, in practice, the decision as to who receives them is usually based on another country firstly expressing an interest, and then the UK government offering ministerial advice to the king to extend an invitation. This advice usually comes from the foreign secretary in conjunction with the prime minister, as part of their prerogative powers surrounding foreign relations.
Once an invitation is issued, the Foreign, Commonwealth and Development Office, together with the royal household, will set the agenda for ceremonies, banquets, guards of honour and meetings with the king and prime minister.
Having arrived in London on Tuesday, September 16, Trump will spend Wednesday at Windsor castle with the royal family and attend a state banquet in the evening. He will leave on Thursday for Chequers, the prime minister’s country residence, where the two will hold a bilateral meeting.
Diplomatic immunity, costs and threat levels
To facilitate secure visits, the State Immunity Act 1978 affords heads of state the same privileges as are applied to the heads of diplomatic missions. The visits are further underpinned by customary international sources such as the Vienna Convention on Diplomatic Relations of 1961. While these do not make explicit reference to state visits, they establish practices surrounding immunities and the treatment of heads of state in the discharge of their public duties.
In reality, hosting the US president means the UK has to manage a high threat level – which also means paying a lot, mostly for security and policing. Trump’s last state visit in 2019 cost £3.9 million.
But state visits bring reward as well as expenditure. These are not just opportunities for ceremony: meetings take place around the pomp, and there are always vigorous diplomatic efforts to reach agreements that can be announced while leaders are delivering speeches during the visit.
Even before Trump had touched down, it had been announced that Google would invest £5 billion in artificial intelligence in the UK over the next two years. More announcements of this kind can be expected to follow.
This will go some way to meeting a call from the UK parliament’s Business and Trade Committee for Starmer to apply “maximum pressure” on Trump to secure a trade and technology alliance to rival China. Starmer will also be hoping to negotiate on tariffs during the Chequers meeting on Thursday.
What the king does
The UK is a constitutional monarchy, meaning the king’s powers are limited by law, and are largely used by the UK government rather than the royal family. While the king is able to “advise and warn”, decisions are ultimately taken by the government. In that sense, the king reigns, but does not rule.
Nonetheless, the monarchy is very useful in delicate diplomatic situations. Wielding significant soft power in international diplomacy and serving as a visible symbol of stability and continuity on the global stage as head of the Commonwealth, the king can promote shared values and cooperation across borders.
His role in awarding honours, celebrating the voluntary and charitable sector, and delivering speeches often makes him synonymous with officially recognising success and excellence. The demands made of the monarchy to remain politically neutral on all matters can lead to them being seen as a unifying force.
It is noteworthy that even during moments of intense geopolitical tension, such as after the Russian invasion of Ukraine in 2022 when significant economic sanctions were being placed on Russia by the UK, the Russian president, Vladimir Putin, still offered condolences to the new king upon the death of Queen Elizabeth II – describing it as a “heavy, irreparable loss” of an “authority on the world stage”.
In this context, the king’s capacity to act as a bridge in diplomacy is an asset. Starmer will be hoping that the cost of hosting this second state visit will translate into tangible outcomes for the UK.
Stephen Clear does not work for, consult, own shares in or receive funding from any company or organisation that would benefit from this article, and has disclosed no relevant affiliations beyond their academic appointment.
Being diagnosed with a serious mental illness like schizophrenia or bipolar disorder often brings an overlooked challenge: rapid and sustained weight gain. This side-effect can raise the risk of diabetes, heart disease and early death – widening an already stark life expectancy gap.
A new study my colleagues and I conducted, published in The Lancet Psychiatry, is the largest and longest to track these changes in real-world settings. Analysing GP health records of over 113,000 adults in the UK between 1998 and 2020, we found that weight gain is not only common but predictable.
A 39-year-old newly diagnosed with schizophrenia or bipolar disorder can expect to gain 2kg in the first year and roughly 5kg within five years. Fifteen years on, the average increase is about 5.5kg. In comparison, people of the same age and gender without serious mental illness gained barely 1.5kg over the same period, on average.
Initially, we wondered if some early weight gain might reflect recovery – a bounce-back effect. People typically regain their appetite after a period of acute illness once they begin treatment. But in our study, most people were already overweight at diagnosis, and then gained enough weight to become obese over time. That shows the rise is a sustained, long-term increase, not a rebound related to recovery.
These patterns are not just statistical quirks; they reflect well-known physiological and social factors. Antipsychotics can trigger metabolic and appetite changes, and most people with a serious mental illness take these medications. In our study, people taking antipsychotics showed the greatest weight gain, an average of 5.9kg over 15 years.
But people who had never been prescribed them still gained substantial weight, averaging 2.5kg over the same period. Other factors also play a role, from social isolation and poverty to poor access to healthy food, exercise and regular routines – but our study could not monitor them because this data is not held in GP records.
We also examined whether people were getting help to lose weight. People with schizophrenia or bipolar disorder who were overweight or obese were around 10% more likely than the average overweight or obese person to be told to lose weight. Yet, despite their much higher risk of diabetes and heart disease, they were no more likely to be offered a place on a weight-loss programme. Only 4.5% had any record of a referral, compared with about 3% of people without mental illness.
The people most at risk of chronic conditions like diabetes and heart disease are being warned to lose weight, but not given help to do so. Community weight-loss groups can be effective – but without a referral, many people don’t know they exist or can’t get to them.
Mental health staff often have to focus on immediate psychiatric care: managing crises, stabilising symptoms, and keeping people safe. That leaves little scope for preventive physical healthcare. Meanwhile, in GP practices, staff may feel unsure how to approach weight loss with people who have complex mental health needs.
The result is a gap between policy and practice. National plans like the government’s recently launched 10-Year Health Plan for England emphasise cardiovascular prevention for people with serious mental illness, but in everyday care many still slip through the cracks. This is not a uniquely British problem; health systems worldwide are struggling to deliver integrated physical and mental healthcare.
What needs to change
This pattern is not inevitable. Weight gain after a diagnosis of serious mental illness is predictable, measurable and, with the right action, preventable.
Our findings show that the years immediately after diagnosis are a critical window to act. Intervening within the first five years could reduce the risk of long-term obesity, diabetes and heart disease, improve quality of life, and narrow the life expectancy gap. It could also ease the strain on health systems already crumbling under rising rates of chronic disease.
Despite this potential, the common belief that people with schizophrenia or bipolar disorder cannot lose weight persists, and it is wrong. Effective support means intervening early with evidence-based care and regular follow-ups. Community weight-loss groups should fit the person, adapting to their changing mental health, medication side-effects, and everyday difficulties like getting to appointments.
People with mental illnesses deserve the same chance of good physical health as everyone else. If potential benefits are to be realised, primary care and mental health services must check weight at diagnosis, and refer patients with schizophrenia or bipolar disorder to tailored weight-loss programmes before rapid gains set in. This is essential to delivering on the ambitions of national plans for cardiovascular prevention in our most underserved communities.
Charlotte Lee does not work for, consult, own shares in or receive funding from any company or organisation that would benefit from this article, and has disclosed no relevant affiliations beyond their academic appointment.
While strikes do not occur more often in France than elsewhere in Western Europe, their place in the history of the French labor movement is nonetheless unique. For trade unions, strikes were once a preferred means of improving everyday life, and also at the heart of their revolutionary utopia. In other words, they were aimed at the overcoming of capitalism.
Over time, strikes have become firmly established as a central feature of social relations in France, but their utopian function has faltered. At the turn of the 20th and 21st centuries, like other expressions of class struggle, it has even been significantly devalued.
The disruption of the prevailing order by the workers
In addition to its role as a tool for defending living conditions and fighting for new rights, strikes are a primitive form of agglomeration of the working class, whose rise in power precedes and then accompanies the development of trade unionism.
When the right to form unions was granted in 1884, labor disputes, which had been decriminalized in 1864, were already well on their way to becoming a central feature of industrial relations. In other words, action preceded organization. Often, throughout the 19th century, action even laid the foundation for organization: unions were formed in the wake of social unrest, with some disappearing quickly once a strike was over, and others continuing to exist.
When la Confédération Générale du Travail (General Trade Confederation), known as the CGT, was founded in central France in 1895, it quickly adopted a set of values based on “worker autonomy” and “direct action”. Through its own struggles, independent of partisan structures and institutions, the working class was supposed to prepare for the “dual task”, defined by the trade union movement, of the prosaic struggle for immediate demands and the utopian prospect of overthrowing capitalism. This approach gives strikes a central role and tends to endow them with all kinds of virtues.
Strikes are seen as an education in solidarity, through the material mutual aid they often generate or through their interprofessional reach. They are also an education in class struggle, an “episode of social warfare”, as one of the pre-1914 leaders of the CGT wrote. This is why, whatever happens, “its results can only be favorable to the working class from a moral point of view, [because] there is an increase in proletarian militancy”. And if a strike is victorious, it is a form of collective recovery from capitalism, because it produces “a reduction in the privileges of the exploiting class”.
Finally, revolutionary trade unionists believe that a general strike provides workers with the weapon that will enable them to achieve the Holy Grail: the definitive demise of capitalism. This is the argument put forward in Comment nous ferons la Révolution (How We Will Bring About the Revolution) the only work in the activist field that describes in detail the process of appropriation of the means of production by the workers themselves, under the aegis of their unions, which then set about organizing a bright future.
A politically charged general strike in France never occurred and, thus, never led to radical social change. But such a utopia was not necessarily intended to be prophetic. Its function was also, and perhaps above all, to protect the labor movement from the siren calls of co-management of and support for the existing system, a project conceived in the last decades of the 19th century by the republican elites. In addition, maintaining a revolutionary course seems conducive to fuelling a “great fear” in the dominant order, which, to reassure itself, feels compelled to make concessions.
From the paradise of class struggle to the purgatory of ‘social dialogue’
While the first world war dealt the final blow to revolutionary trade unionism, two main approaches to strikes prevailed during the years of a split in the CGT (1922-1935). For the confederation of Léon Jouhaux, a socialist who was awarded a Nobel peace prize in 1951, the suspension of production was essentially a last resort to be used only if negotiations failed. For the CGTU, which was close to the French Communist Party (PCF), it could be a weapon that went beyond the mere satisfaction of economic demands. According to communist trade unionists, “as it develops, the strike inevitably becomes a political struggle pitting workers against the trinity of employers, government and reformists, demonstrating the need for a ruthless struggle that goes beyond the corporate framework”.
However, in trade union discourse and imagination, striking is no longer seen as a practice capable of promoting the principle of “worker autonomy” or bringing about the birth of a new society. It has lost its utopian dimension.
Nevertheless, a strike remains a major weapon. Until the second world war, trade unionism and the working class were not yet fully integrated into Western societies; the process was certainly under way, but not yet complete. Although gradually becoming more commonplace, collective bargaining struggled to find its place. Workers’ organizations therefore had to rely on a culture of struggle, which was almost the only means of improving daily life and temporarily disrupting the capitalist system of exploitation.
Subsequently, and until the 1960s and 1970s, strikes remained a very common feature of union practices, albeit for reasons that differed significantly from those of previous periods. Within the framework of the “Fordist compromise” (the exchange of productivity gains for purchasing power) and the institutionalization of trade unionism, strikes became primarily a means of managing systemic disruptions and promoting a slightly less inequitable distribution of wealth, in a logic of conflictual regulation of social relations. The act of stopping work became ritualized, as illustrated by the exponential increase in the number of days of action.
Furthermore, within the framework of the welfare states built up during the post-war economic boom, France and the Western world undergo a phase of progressive reforms which, on the surface, do not appear to be the result of a systematic and constant power struggle. It is reasonable to assume that, in the long term, this situation is partly responsible for the decline in the legitimacy of strike action. As soon as an improvement in living conditions appears possible through political action or through compromises agreed with the unions in the context of a “social dialogue” that is set to prosper, a shift is likely to occur that will relegate strikes to the status of a nuisance or an accident to be avoided.
It was then that employee organizations and their practices were confronted with, among other things, the effects of the economic climate (slowing growth, deindustrialization, job insecurity, individualization of wages, counterreforms dismantling the welfare state, etc.), the rise of liberalism – one of whose aims is to paralyze union action – and post-1968 changes in society (rise of individualism, decline of grand political utopias, etc.).
To this list of endogenous causes, it must be added those created by trade unionism itself. These include its distancing from the political arena and its role in this area; its inability to generate hope; and the contradictions raised by its nature as an institutional counterweight, torn between an obligation to oppose and a deep-rooted inclusion in society.
Delegitimization of strike action
In this context, the trade union movement at the turn of the 20th and 21st centuries seems to have significantly retreated to a strategy of survival. This appears to consist of saving its legitimacy, if necessary by distancing itself from the mobilization of workers and, ultimately, by abandoning the idea of breaking with the capitalist order.
For the past 30 or 40 years, one after another and to varying degrees, the major labor confederations have also embarked on a path that has fuelled doubt. There has even been rhetorical delegitimization of strike action. In 1985, Edmond Maire, then leader of the French Democratic Confederation of Labour (la Confédération française démocratique du travail or CFDT), said: “[…] the old myth that says union action is only about strikes is a thing of the past. Trade unions must abandon it.”
However, trade unionism based on “social dialogue” without leverage has never been as successful as that based on confrontation. In France, the major historical phases of significant social gains have resulted from trade union and popular mobilization. The Popular Front in the 1930s, liberation (la Libération) from German occupation in the 1940s, and May-June 1968 are striking examples.
Conversely, since the 1980s, characterized by the development of decentralized collective bargaining processes, the restriction of social rights has been steadily progressing. Except in November-December 1995, when a determined social movement, in this case a bloquant (blocking) and renewable one, managed to spread while sparking debates that were able to establish a link between professional demands and the societal choices they brought to light.
Throughout its history, trade unionism has rallied support and established itself as a social force feared by the ruling order, which, today as in the past, rarely concedes anything without feeling threatened. This has been achieved both through the utopian political project that it promoted, and through strike action, which it made a major paradigm.
A weekly e-mail in English featuring expertise from scholars and researchers. It provides an introduction to the diversity of research coming out of the continent and considers some of the key issues facing European countries. Get the newsletter!
Stéphane Sirot ne travaille pas, ne conseille pas, ne possède pas de parts, ne reçoit pas de fonds d’une organisation qui pourrait tirer profit de cet article, et n’a déclaré aucune autre affiliation que son organisme de recherche.
Robert Redford en el ‘brunch’ de cineastas durante el Festival de Cine de Sundance de 2005.George Pimentel/WireImage
Cuando en 1981 Robert Redford fundó el Instituto Sundance, con sede en Utah, con el fin de proporcionar un sistema de apoyo independiente a cineastas, transformó por completo Hollywood. De hecho Sundance, bautizado con el nombre de su papel en Dos hombres y un destino (1969), se convirtió en su mayor legado.
Redford, que ha fallecido a los 89 años, ya era un gran icono cinematográfico cuando compró un terreno y creó un espacio sin ánimo de lucro con la misión de “fomentar las voces independientes, defender las historias arriesgadas y originales, y cultivar una comunidad para que los artistas puedan crear y prosperar a nivel mundial”.
Comenzando con laboratorios, becas, subvenciones y programas de mentoría para cineastas independientes, finalmente decidió lanzar su propio festival de cine en la cercana Park City, también en Utah, en 1985.
“Los laboratorios eran sin duda la parte más importante de Sundance y siguen siendo el núcleo de lo que somos y lo que hacemos hoy en día”, reflexionó el actor durante mi última entrevista con él en 2013 en el Festival Internacional de Cine de Toronto, mientras promocionaba su propia película independiente, Cuando todo está perdido.
Pero, como me dijo, después de cinco años de funcionamiento del programa:
“Me di cuenta de que habíamos tenido mucho éxito, pero ahora no tenían ningún sitio al que acudir. Así que pensé: ‘Bueno, ¿y si creamos un festival en el que al menos podamos reunirlos para que vean el trabajo de los demás y así podamos crear una comunidad para ellos?’. Y entonces, para mi grata sorpresa, creció más allá de lo que hubiese podido imaginar”.
Y eso es decir poco. Una impresionante lista de cineastas pueden agradecer a Redford el impulso que dio a sus carreras. Entre los antiguos alumnos del Instituto Sundance se encuentran Bong Joon-ho (que trabajó en sus primeros guiones en los laboratorios Sundance antes de Parásitos), Chloé Zhao y Taika Waititi, que a menudo regresa al Instituto como mentor.
El presidente y fundador del Instituto Sundance, Robert Redford, la directora ejecutiva del Instituto Sundance, Keri Putnam, y el director del Festival de Cine de Sundance, John Cooper, durante el festival de 2018. Nicholas Hunt/Getty Images
Entre las primeras películas que se estrenaron en el festival se encuentran Reservoir Dogs (1992), de Quentin Tarantino; Sexo, mentiras y cintas de vídeo (1989), de Steve Soderbergh; Slackers (2002), de Richard Linklater; Cigarettes and Coffee (1993), de Paul Thomas Anderson; el cortometraje Angry (1991), de Nicole Holofcener; Pi (1998), de Darren Aronofsky, y Whiplash (2014), de Damian Chazelle.
Creando un refugio
Para cualquiera que tuviera la suerte de asistir a Sundance en sus inicios, aquel era un refugio para los cineastas independientes. No era raro ver a “Bob”, como siempre se le conocía en persona, caminando por la calle principal de camino al estreno de una película o a una cena con jóvenes directores ansiosos por recibir sus consejos.
Ver a Redford interpretar a Bob Woodward en el thriller sobre el Watergate Todos los hombres del presidente (1976) fue una de mis primeras inspiraciones para dedicarme al periodismo. Además, desde que me enamoré de él en El golpe (1973) y Tal como éramos (1973), me costaba no sentirme intimidada al cruzarme con él en Park City.
Robert Redford y Andie MacDowell en el Festival de Cine de Sundance en 2003. Randall Michelson/WireImage
Sin embargo, Bob te hacía olvidar rápidamente su estatus de icono. En poco tiempo, acababas charlando sobre un nuevo cineasta al que él apoyaba con entusiasmo o sobre su labor medioambiental (fue miembro del consejo de administración de la organización sin ánimo de lucro Natural Resources Defense Council durante cinco décadas).
Todo el mundo se sentía igual en ese mundo del cine independiente, y Redford era el responsable del buen ambiente.
En 1994, estuve esperando en una cafetería de Main Street a que Elle MacPherson bajara esquiando de una montaña para hacerle una entrevista promocionando su papel en la película australiana Sirenas. Más tarde ese mismo día, compartí un chocolate caliente con Hugh Grant mientras se quejaba de que se le habían congelado los dedos de los pies por llevar unos zapatos inadecuados y haber tenido que caminar bajo una tormenta de nieve para asistir al estreno de Cuatro bodas y un funeral.
En sus inicios, Sundance era un destino para los amantes del cine, no para los peluqueros y maquilladores, los vestidos de diseñador inapropiadamente glamurosos o los regalos promocionales.
La llegada de Hollywood
Pero, al final, como no se podía negar la influencia de cualquier película que llegara a Sundance, Hollywood llamó a la puerta.
“En 1985, solo teníamos un cine y quizá cuatro o cinco restaurantes en la ciudad, por lo que era un lugar mucho más tranquilo y pequeño, pero con el tiempo creció tanto que el ambiente cambió por completo”, reflexionó Redford durante nuestra entrevista:
“De repente, toda esta gente vino a aprovecharse de nuestro festival y, como somos una organización sin ánimo de lucro, no pudimos hacer nada al respecto. Teníamos lo que llamábamos ‘ambush mongers’ (en español sería algo parecido a ‘promotores de emboscadas’) que venían a vender sus productos y repartir regalos promocionales, y estoy seguro de que siempre habrá gente así, pero somos lo suficientemente fuertes como para resistir”.
El evento resistió, pero la infraestructura cedió. En 2027, el festival se trasladará finalmente a Boulder, Colorado, tras un cuidadoso proceso de selección destinado a garantizar que se mantenga el espíritu de Sundance.
Redford dejó de ser la cara visible del certamen en 2019 para dedicarse a pasar más tiempo con los cineastas y sus proyectos. Sin embargo, apoyó el traslado a Colorado y dijo en su declaración sobre el anuncio
“No hay palabras para expresar la sincera gratitud que siento hacia Park City, el estado de Utah y todos los miembros de la comunidad de Utah que han ayudado a construir la organización”.
El espíritu de Sundance sigue vivo, pero no será lo mismo sin Bob en las calles o en las salas de cine.
Jenny Cooney no recibe salario, ni ejerce labores de consultoría, ni posee acciones, ni recibe financiación de ninguna compañía u organización que pueda obtener beneficio de este artículo, y ha declarado carecer de vínculos relevantes más allá del cargo académico citado.